Najbardziej zaawansowana aplikacja do ochrony cybernetycznej dla Androida - Bitdefender Mobile Security & Antivirus

Pobierz
Bitdefender
  • 0

Aktualności • Blog • Dla biznesu

Raport Bitdefender: ransomware we wrześniu 2026 roku. 790 zgłoszonych ofiar i międzynarodowa akcja przeciwko KillSec

Projekt bez nazwy 7

Lidia M

14 października 2026

Cyberprzestępcy zmieniają strategie, a skuteczna walka z ransomware wymaga współpracy międzynarodowej, szybkiego reagowania i stałego monitorowania zagrożeń. Wrześniowe dane Bitdefender pokazują, że mimo działań organów ścigania aktywność grup ransomware pozostaje poważnym wyzwaniem dla organizacji na całym świecie.

Ransomware nadal rośnie w siłę

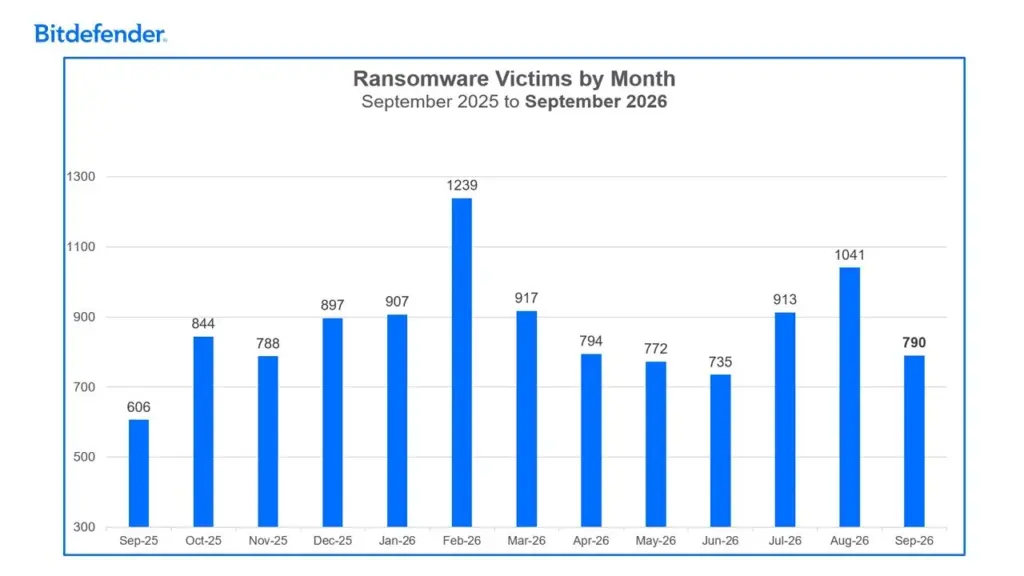
Z analizy Bitdefender Threat Debrief wynika, że we wrześniu 2026 roku grupy ransomware przypisały sobie 790 ofiar. To wzrost o 30% w porównaniu z wrześniem poprzedniego roku.

Dane pochodzą przede wszystkim z witryn wycieków danych, na których cyberprzestępcy publikują informacje o zaatakowanych organizacjach. Należy pamiętać, że są to deklaracje samych grup przestępczych, których nie zawsze można niezależnie potwierdzić. Pokazują jednak kierunek zmian na rynku ransomware i pomagają identyfikować aktywne zagrożenia.

oct26-image1

Operacja KillSwitch uderza w grupę KillSec

Jednym z najważniejszych wydarzeń września była międzynarodowa operacja KillSwitch, przeprowadzona 30 września 2026 roku. W jej wyniku służby przejęły witrynę wycieków danych grupy KillSec, zawierającą ponad 10 TB danych, a także kilka wykorzystywanych przez nią serwerów.

W działania zaangażowane były organy ścigania z wielu państw, w tym ze Stanów Zjednoczonych, Wielkiej Brytanii, Hiszpanii, Belgii, Szwajcarii, Rumunii i Grecji. Według informacji Europolu zatrzymano trzech członków grupy. Bitdefender, który monitorował działalność KillSec od 2024 roku, również wniósł wkład w operację.

Dlaczego KillSec stanowił zagrożenie?

KillSec rozpoczął działalność jako grupa oferująca ransomware w modelu Ransomware-as-a-Service (RaaS) w 2024 roku. Model ten pozwala współpracującym cyberprzestępcom korzystać z narzędzi i infrastruktury grupy do przeprowadzania własnych ataków.

Według dostępnych szacunków KillSec przypisał sobie co najmniej 500 ofiar i przeprowadził ponad 1000 ataków. Na celowniku grupy znajdowały się między innymi instytucje publiczne oraz małe i średnie przedsiębiorstwa.

Warto zwrócić uwagę, że nie każdy incydent wiązał się z uruchomieniem oprogramowania szyfrującego. W części przypadków napastnicy wykorzystywali słabości środowisk chmurowych, aby odnaleźć wartościowe informacje i wykraść dane. Pokazuje to, że zagrożenie ransomware obejmuje nie tylko utratę dostępu do plików, lecz także ryzyko ujawnienia poufnych informacji.

Czy przejęcie infrastruktury kończy działalność grupy?

Likwidacja serwerów i zatrzymanie podejrzanych mogą znacząco utrudnić działalność cyberprzestępców, ale nie zawsze oznaczają definitywny koniec zagrożenia. Część grup odbudowuje swoje zaplecze, zmienia nazwę lub rozpoczyna działalność w nowej strukturze.

Organizacje powinny zatem traktować takie operacje jako ważny element walki z cyberprzestępczością, a nie jako powód do ograniczenia własnych działań ochronnych.

Jak organizacje powinny przygotować się na atak ransomware?

Skuteczna reakcja na incydent wymaga nie tylko usunięcia bezpośredniego zagrożenia, ale również ustalenia, w jaki sposób doszło do naruszenia i co należy zmienić, aby ograniczyć ryzyko ponownego ataku.

Najważniejsze działania obejmują:

  • Zgłoszenie incydentu odpowiednim służbom. Przekazanie informacji i zachowanie materiału dowodowego mogą pomóc w analizie działalności grupy przestępczej.

  • Przestrzeganie obowiązków związanych z naruszeniem danych. Organizacja powinna znać wymagania prawne dotyczące zgłaszania incydentów i informowania właściwych podmiotów.

  • Przeprowadzenie analizy powłamaniowej. Zespoły odpowiedzialne za informatykę śledczą i reagowanie na incydenty powinny ustalić zakres naruszenia, przebieg ataku oraz możliwe drogi dostępu napastnika.

  • Korzystanie z aktualnych informacji o zagrożeniach. Monitorowanie taktyk cyberprzestępców i wskaźników kompromitacji pomaga szybciej rozpoznawać potencjalne ataki.

  • Zabezpieczenie środowiska po odzyskaniu działania. Samo przywrócenie systemów nie wystarczy. Konieczne jest usunięcie przyczyn incydentu i ograniczenie możliwości ponownego przejęcia infrastruktury.

Najaktywniejsze grupy ransomware we wrześniu

We wrześniu pierwsze miejsce pod względem liczby deklarowanych ofiar ponownie zajęła grupa The Gentlemen. Przypisała sobie 105 zaatakowanych organizacji. Jej aktywność obejmowała między innymi sektor produkcyjny, handel, budownictwo, technologie i ochronę zdrowia.

W zestawieniu czołowych grup znalazły się również Qilin i Akira. W przypadku Qilin liczba deklarowanych ofiar spadła o 50% w porównaniu z poprzednim miesiącem.

Na uwagę zasługuje także konflikt pomiędzy grupami cyberprzestępczymi. ShinyHunters uzyskali dostęp do witryny wycieków danych Clop, wykorzystując podatność umożliwiającą pozyskanie logów serwera i kluczy prywatnych powiązanych z usługą Tor. Następnie zażądali od Clop zapłaty w bitcoinach, odsetek oraz publicznych przeprosin. We wrześniu Clop przypisał sobie zaledwie dwie ofiary.

Przypadek ten pokazuje, że infrastruktura wykorzystywana przez cyberprzestępców również może stać się celem ataku. Nie oznacza to jednak, że zmniejsza się ryzyko dla przedsiębiorstw.

oct26-chart-image3

Podatności w infrastrukturze nadal otwierają drogę do ataków

Wrześniowy raport zwraca również uwagę na podatność CVE-2026-88779 dotyczącą urządzeń Citrix NetScaler ADC i Gateway, która została dodana do katalogu Known Exploited Vulnerabilities (KEV).

Według raportu luka może być wykorzystywana do powodowania awarii urządzeń z włączonym logowaniem SAML. Organizacje korzystające z tych rozwiązań powinny sprawdzić, czy ich wersje są podatne, oraz zastosować środki zaradcze zgodnie z dokumentacją producenta.

To kolejny przykład tego, jak istotne są regularne aktualizacje, kontrola konfiguracji i szybka reakcja na informacje o wykorzystywanych podatnościach.

Zmiany na rynku ransomware

We wrześniu odnotowano również deklarowane zakończenie działalności ransomware przez grupę CRPx0. Jej infrastruktura, w tym kod źródłowy, blog, systemy command and control oraz platforma negocjacyjna, została wystawiona na sprzedaż za 1500 dolarów.

Tak niska cena może ułatwić nowym przestępcom wejście na rynek Ransomware-as-a-Service. Nie jest przy tym jasne, czy CRPx0 rzeczywiście zakończy działalność, czy też jej członkowie planują powrót pod inną nazwą.

Dla firm oznacza to, że zmiany w strukturach grup przestępczych nie powinny być utożsamiane ze spadkiem ryzyka.

Które regiony i branże są najbardziej narażone?

Stany Zjednoczone nadal stanowiły największą grupę geograficzną wśród ofiar deklarowanych przez grupy ransomware, choć we wrześniu liczba zgłoszeń dotyczących tego kraju wyraźnie spadła.

W zestawieniu znalazła się również Japonia, która zajęła dziesiąte miejsce. Wśród zgłaszanych tam ofiar dominowały organizacje z sektora technologicznego.

Zmiany widoczne były także w podziale na branże. We wrześniu spadła liczba deklarowanych ofiar z sektora produkcyjnego, natomiast edukacja i badania naukowe nadal znajdowały się w pierwszej dziesiątce. Do zestawienia dołączył również transport.

Zestawienia te pomagają obserwować zmiany w aktywności grup ransomware, ale nie powinny być traktowane jako pełny obraz wszystkich incydentów. Dane opierają się na publicznych deklaracjach napastników i nie odzwierciedlają bezpośrednio rzeczywistych strat finansowych.

oct26-chart-image5

Jak ograniczyć ryzyko związane z ransomware?

Wrześniowe wydarzenia pokazują, że zagrożenie ransomware nie ogranicza się do szyfrowania plików. Kradzież danych, wykorzystywanie podatności i zmiany w strukturach grup przestępczych sprawiają, że ochrona organizacji wymaga wielowarstwowego podejścia.

W praktyce warto skupić się na kilku obszarach:

  1. Regularnie aktualizować systemy operacyjne, aplikacje i urządzenia sieciowe.

  2. Ograniczać uprawnienia użytkowników oraz kontrolować dostęp do krytycznych zasobów.

  3. Monitorować aktywność w środowisku IT, aby szybciej wykrywać podejrzane działania.

  4. Przygotować i regularnie testować procedury reagowania na incydenty oraz odtwarzania danych.

  5. Analizować przyczyny każdego incydentu i usuwać luki, które mogły umożliwić atak.

Wniosek: przejęcie infrastruktury grupy ransomware może ograniczyć jej możliwości, ale nie zastąpi zabezpieczeń wdrożonych w organizacji. Firmy powinny łączyć prewencję, monitorowanie zagrożeń i przygotowane procedury reagowania, aby ograniczać zarówno prawdopodobieństwo ataku, jak i jego potencjalne skutki.

Artykuł opracowano na podstawie raportu Bitdefender Threat Debrief | October 2026, opublikowanego 6 października 2026 roku. Dane o liczbie ofiar pochodzą z deklaracji publikowanych przez grupy ransomware i nie wszystkie można niezależnie zweryfikować.


Autor


Projekt bez nazwy 7

Lidia M

Pracuję w marketingu i na co dzień zajmuję się tworzeniem treści oraz prowadzeniem mediów społecznościowych. Interesuje mnie komunikacja marek, kreatywne podejście do contentu i rozwój w obszarze nowych mediów. Lubię łączyć pomysły z praktycznym działaniem i szukać rozwiązań, które realnie przyciągają uwagę odbiorców. Po pracy najczęściej znajduję czas na sport. Przez lata trenowałam gimnastykę sportową, która nauczyła mnie dyscypliny, konsekwencji i wytrwałości.

Zobacz posty autora


Artykuły które mogą Ci się spodobać

Formularz kontaktowy

Wybierz odpowiednią opcję aby przejść do formularza kontaktowego. Odpowiemy najszybciej jak to możliwe!

×

Informacje o bezpieczeństwie produktu (GPSR)

Producent

Bitdefender

Nazwa własna: Bitdefender
Adres: 15A Orhideelor Road, Orhideea Towers
060071 Bukareszt, 6. Dzielnica
Rumunia

Kontakt:
https://www.bitdefender.com/consumer/support/help/
Contact Support - Bitdefender

Ostrzeżenia dotyczące bezpieczeństwa

Lista ostrzeżeń dotyczących bezpieczeństwa antywirusów i bezpieczeństwa oparta o wymagania Rozporządzenia (UE) 2023/988 w sprawie ogólnego bezpieczeństwa produktów (GPSR).

Oprogramowanie antywirusowe i zabezpieczające to szeroka kategoria produktów, dlatego poniższe ostrzeżenia mają charakter ogólny i mogą nie odnosić się do wszystkich konkretnych produktów.

Instrukcja bezpieczeństwa dla programów antywirusowych i zabezpieczających

1. Wybór odpowiedniego oprogramowania

  • Wybieraj programy z uznanych źródeł, takich jak oficjalne strony producentów.
  • Zwracaj uwagę na oceny i recenzje użytkowników oraz niezależnych organizacji zajmujących się testowaniem oprogramowania.

2. Aktualizacje

  • Regularnie aktualizuj programy antywirusowe i zabezpieczające, aby mieć pewność, że są one chronione przed najnowszymi zagrożeniami.
  • Włącz automatyczne aktualizacje, jeśli to możliwe.

3. Skanowanie systemu

  • Przeprowadzaj regularne skanowania całego systemu w celu wykrycia potencjalnych zagrożeń.
  • Ustaw harmonogram skanowania, aby nie zapomnieć o tej czynności.

4. Ochrona w czasie rzeczywistym

  • Upewnij się, że funkcja ochrony w czasie rzeczywistym jest włączona, aby zminimalizować ryzyko infekcji.
  • Monitoruj aktywność programu antywirusowego i reaguj na wszelkie zgłoszone zagrożenia.

5. Bezpieczeństwo Internetu

  • Korzystaj z dodatkowych funkcji, takich jak zapory ogniowe i filtry ochrony prywatności.
  • Bądź ostrożny przy pobieraniu plików oraz wchodzeniu na nieznane strony internetowe.

6. Zarządzanie dostępem

  • Ogranicz dostęp do programów zabezpieczających tylko do zaufanych użytkowników.
  • Używaj silnych haseł do kont związanych z oprogramowaniem zabezpieczającym.

7. Edukacja użytkowników

  • Przeszkol wszystkich użytkowników korzystających z systemu w zakresie bezpieczeństwa.
  • Wprowadź zasady dotyczące rozpoznawania potencjalnych zagrożeń, takich jak phishing.

8. Tworzenie kopii zapasowych

  • Regularnie twórz kopie zapasowe ważnych danych, aby w razie infekcji móc przywrócić system do stanu przed atakiem.
  • Upewnij się, że kopie zapasowe są przechowywane w bezpiecznym miejscu, oddzielonym od głównego systemu.

9. Reakcja na zagrożenia

  • W przypadku wykrycia zagrożenia, niezwłocznie postępuj zgodnie z instrukcjami programu antywirusowego.
  • Rozważ konsultację z profesjonalnym serwisem w sytuacji poważnych infekcji.

10. Zgłaszanie problemów

  • Zgłaszaj wszelkie nieprawidłowości lub problemy z działaniem oprogramowania do odpowiednich kanałów wsparcia technicznego.

Przestrzeganie powyższych wytycznych pomoże w skutecznej ochronie systemu przed zagrożeniami oraz w zapewnieniu bezpieczeństwa danych.