Cyberatak wymierzony w Hard Rock Hotel & Casino
12 maja 2015
Blog o bezpieczeństwie prowadzony przez specjalistów firmy Bitdefender donosi o jednym z największych cyberataków na urządzenia obsługujące karty kredytowe i debetowe.
Ostrzeżenie na stronie Hard Rock: Co oznaczało?
Jeszcze niedawno odwiedzając stronę znajdującego się w Las Vegas hotelu i kasyna sławnej marki Hard Rock, można było zaobserwować taki komunikat w górnej części strony:
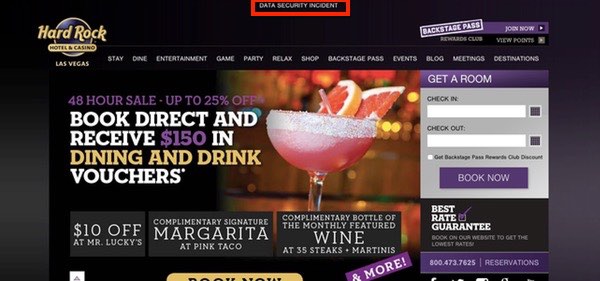
Nie zauważyliście? Przybliżmy:
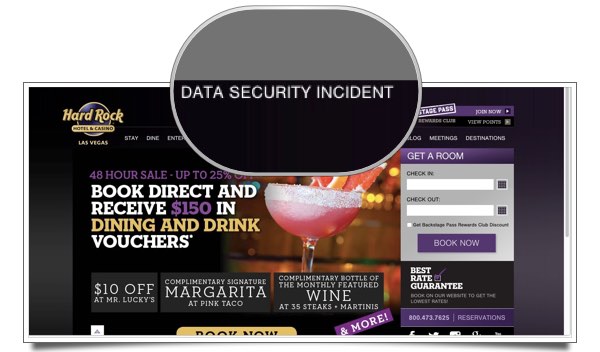
Jeżeli na tego typu stronie widzisz takie powiadomienie, nie może to oznaczać nic dobrego. Jeszcze całkiem niedawno, bo około 7 miesięcy temu, hakerom udało się ukraść dane z kart kredytowych klientów detalicznych sklepów Hard Rock. Wliczano w to restauracje i bary w przybytku Hard Rock Las Vegas, ale nie hotel z kasynem.
„Ten atak został zaplanowany w celu pozyskania danych płatniczych kart kredytowych i debetowych, używanych do płatności w przybytkach Hard Rock Hotel Las Vegas. Do przechwyconych danych należą głównie płatności dokonane w restauracji Culinary Dropout w dniach od 3 września 2014 do 2 kwietnia 2015. Atakiem nie zostały objęte transakcje hotelowe, kasyna i wielu pozostałych punktów usługowych, takich jak salony SPA i tatuażu.”
Sposób działania hakerów: Infekcja urządzeń płatniczych
Można podejrzewać, że po raz kolejny użyto oprogramowania infekującego urządzenia płatnicze i pobierającego nieszyfrowane dane z pamięci RAM urządzenia. Skradzione informacje zawierają imiona i nazwiska posiadaczy kart, numery kart kredytowych i kody CVV. Informacje te nie zawierały kodów PIN.
Według powiadomienia wysłanego przed Departament Sprawiedliwości Nowego Hampshire, około 173000 unikalnych płatności kartami zostało przechwyconych, a posiadacze tych mogą utracić środki na nich się znajdujące. Wielu ludzi jadąc do Las Vegas zdaje sobie sprawę z ryzyka powrotu stamtąd z mniejszą ilością pieniędzy niż przyjechali, ale sporym zaskoczeniem może być jeszcze większy ubytek pieniędzy na koncie.
Według władz samego hotelu, o zaistniałym zagrożeniu dla bezpieczeństwa danych zostały poinformowane odpowiednie agencje organów ścigania, niezwłocznie po jego wykryciu na początku kwietnia. Informacja ta została podana do z opóźnieniem do wiadomości publicznej dla dobra śledztwa.
Pomoc dla poszkodowanych klientów
Firma zobowiązała się, że podejmie próbę poinformowania wszystkich potencjalnie dotkniętych zagrożeniem klientów, których będzie w stanie zidentyfikować. Osobiście wydaje nam się, że jest to dużo lepszy pomysł od publikowania wiadomości na stronie głównej Hard Rock, której mogliby zwyczajnie nie odnaleźć.
Od pewnego czasu w hotelu można znaleźć broszury oferujące pomoc dotkniętym oszustwem klientów. Miejmy nadzieję, że zada on sobie dużo trudu w przeglądzie systemów zabezpieczeń przesyłania informacji w celu zapewnienia lepszego bezpieczeństwa i nie dopuści ponownie do kradzieży tak ważnych informacji.
Podobne artykuły:
XDR i korelacja zdarzeń. Jak wykrywać złożone cyberataki?
Raport Bitdefender: ransomware we wrześniu 2026 roku. 790 zgłoszonych ofiar i międzynarodowa akcja p...
Twój nowy smartfon może być zainfekowany jeszcze przed pierwszym uruchomieniem
Jak szybko Twoi pracownicy potrafią wdrożyć AI? Szybciej, niż Ci się zdaje
Autor
Obecnie
Najnowsze wpisy
Aktualności • Blog • Dla biznesu
XDR i korelacja zdarzeń. Jak wykrywać złożone cyberataki?
21 października 2026
Aktualności • Blog • Dla biznesu
Jak szybko Twoi pracownicy potrafią wdrożyć AI? Szybciej, niż Ci się zdaje
7 października 2026
Artykuły które mogą Ci się spodobać
Aktualności • Blog • Dla biznesu
XDR i korelacja zdarzeń. Jak wykrywać złożone cyberataki?

21 października 2026