E-maile podszywają się pod sklep internetowy IKEA
28 października 2015
Nowa fala spamu zawierająca informacje o rzekomym rachunku ze sklepu online IKEA dotarła również do Polski. Wiadomość wygląda jak podsumowanie złożenia zamówienia w typowym sklepie internetowym, z załącznikiem o nazwie „paragon”, jednak informacja znajdująca się w e-mailu zachęca do otworzenia załącznika:

„Dziękujemy za zamówienie w sklepie internetowym IKEA. Twoje zamówienie jest obecnie przetwarzane. Sprawdź swoje zamówienie i skontaktuje się z nami jak najszybciej, jeśli jakieś dane są nieprawidłowe.”
W e-mailu działa tzw. czynnik ludzki, a dokładnie cecha, którą posiada każdy – ciekawość. Użytkownik, nawet świadomy, że to nie on złożył zamówienie może otworzyć załącznik, by sprawdzić listę zakupów lub dane, na jakie zostało ono złożone. Niestety załącznik z rozszerzeniem .doc niekoniecznie musi zawierać tylko plik tekstowy. Najczęściej w takich wypadkach jest to spreparowany plik wykonywalny, który uruchamia złośliwe oprogramowanie – trojany, śledzący phishing, albo najgroźniejsze ostatnimi czasy odmiany szyfrującego ransomware.
IKEA na swoich stronach także umieściła ostrzeżenie o innych e-mailach podszywających się pod firmę, które próbują zachęcić do zainstalowania aplikacji z załącznika:
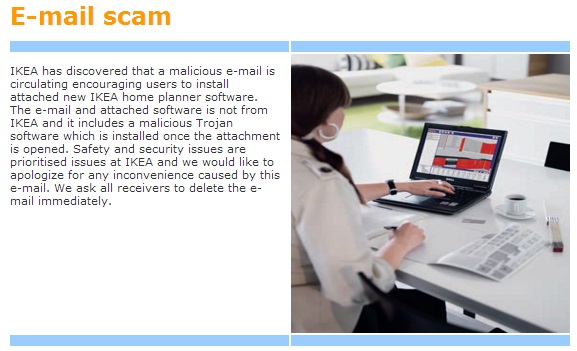
„IKEA odkryła, że złośliwy e-mail próbuje zachęcić użytkowników do zainstalowania nowej aplikacji dołączonej do nowego oprogramowania IKEA home planner. Wiadomość e-mail nie pochodzi z IKEA i zawiera w załączniku złośliwego trojana, który zostanie zainstalowany, w momencie otworzenia załącznika. Kwestie bezpieczeństwa i ochrony są priorytetem w naszej firmie i chcielibyśmy przeprosić za wszelkie niedogodności spowodowane przez ten e-mail. Prosimy wszystkich odbiorców o natychmiastowe usunięcie e-maila.”
W przypadku otrzymania jakiegokolwiek podejrzanego e-maila należy pamiętać o kilku zasadach:
- Nie należy całkowicie ufać każdej informacji zawartej w takim e-mailu – najlepiej potwierdzić telefonicznie u źródła, że informacja pochodzi od osoby podpisanej pod wiadomością,
- Nigdy nie otwieraj załączników – nawet, jeśli mają zawierać nieopłacone faktury, twoje nagie zdjęcia i inne. Mogą zawierać złośliwe oprogramowanie, które tylko czeka, aż je uruchomisz otwierając załącznik,
- Nie odpowiadaj na takie wiadomości – dzięki temu osoba, która wysłała spam wie, że Twoje konto jest używane i będzie wysyłać więcej niechcianych wiadomości. Kolejne wiadomości mogą Cię przechytrzyć i skusić do otwarcia załącznika.
- Zainstaluj i utrzymaj aktualną ochronę antywirusową. W razie, gdyby złośliwemu oprogramowaniu udało się dostać na Twój komputer, będziesz mógł szybko wykryć i zablokować zagrożenie.
Podobne artykuły:
XDR i korelacja zdarzeń. Jak wykrywać złożone cyberataki?
Raport Bitdefender: ransomware we wrześniu 2026 roku. 790 zgłoszonych ofiar i międzynarodowa akcja p...
Twój nowy smartfon może być zainfekowany jeszcze przed pierwszym uruchomieniem
Jak szybko Twoi pracownicy potrafią wdrożyć AI? Szybciej, niż Ci się zdaje
Autor
Obecnie
Najnowsze wpisy
Aktualności • Blog • Dla biznesu
XDR i korelacja zdarzeń. Jak wykrywać złożone cyberataki?
21 października 2026
Aktualności • Blog • Dla biznesu
Jak szybko Twoi pracownicy potrafią wdrożyć AI? Szybciej, niż Ci się zdaje
7 października 2026
Artykuły które mogą Ci się spodobać
Aktualności • Blog • Dla biznesu
XDR i korelacja zdarzeń. Jak wykrywać złożone cyberataki?

21 października 2026