Pamięć USB wciąż niebezpieczna
4 października 2016
Pamięć USB wciąż niebezpieczna
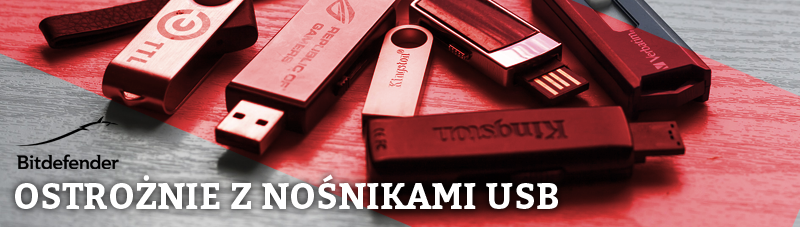
Policja donosi – użytkownicy wciąż nabierają się na oszustwa przy użyciu pamięci USB.
Przenośne pamięci USB są tak zbawczo pomocne, że przy ich pomocy pozbyliśmy się napędów CD-ROM na zawsze. Niezależnie czy chcemy przynieść prezentację do pracy, przenieść zdjęcia z jednego laptopa na drugi, obejrzeć film albo posłuchać muzyki na naszym kinie domowym, to możemy polegać na przenośnej pamięci USB. Odkąd pojawiają się teraz w różnych kształtach i rozmiarach, cenowo też są przyzwoite, to są praktycznie niezastąpione. Zatem trudno zrozumieć dlaczego użytkownicy wciąż podniecają się darmowymi pamięciami USB z niepewnych źródeł. Najgorsze ze wszystkiego, że gdy znajdą przypadkowy pendrive są duże szans, że wezmą go i otworzą na nim pliki ze zwykłej ciekawości naturalnie. I teraz pojawia się problem: zapewne nawet przez minutę nie pomyśleli, że komputer w mgnieniu oka został zarażony przez programy malware czy rootkit, w większości przypadków stało się tak w wyniku automatycznego uruchomienia pliku (autorun.inf.).
Prawdopodobnie dlatego, albo przestępca, albo grupa znudzonych nastolatków w Australii mogła zainfekować komputery programami malware, poprzez najzwyklejsze podrzucenie nieoznaczonych pamięci flash do przypadkowych skrzynek na listy. Tamtejsza policja wydała ostrzeżenie wzywające mieszkańców aby nie korzystali z podejrzanych pamięci USB umieszczonych w ich skrzynkach. Co się dzieje gdy pamięć flash narusza komputer? To zależy od typu złośliwego oprogramowani jaki instaluje i poziomu uszkodzeń jakie wyrządzić chcą przestępcy. W większości przypadków wszystkie dane są tracone i co gorsze, komputer może stać się bramą, aby dostać się do innych urządzeń podłączonych do sieci. To mogłoby wywołać prawdziwy chaos, jeśli np. jesteś fanem Internetu przedmiotów („Internet of Things”) i masz garść różnych gadżetów podłączonych do tej samej infrastruktury na której chodzi zarażony komputer. Jeśli naprawdę jesteś taki ciekaw zawartości pamięci USB, który znalazłeś np. w spożywczym sklepie, to upewnij się, że przynajmniej ją zeskakujesz odpowiednio zanim cokolwiek z nią zrobisz. Aczkolwiek w niektórych przypadkach wystarczy jedynie włożyć pamięć do komputera aby zainstalować program spyware lub exploit.

Najlepszą strategią aby uchronić się przed robakami, trojanami, spyware i innymi złośliwymi programami jest oczywiście nie brać podejrzanego urządzenia, ale jeśli rzeczywiście potrzebujesz go użyć upewnij się, że masz zainstalowaną odpowiednią ochronę – taką która jest w stanie zapewnić jej wysoki poziom. Niektórzy pozwolą Ci zaszczepić pamięć USB aby zapobiec automatycznemu uruchamianiu się szkodliwego oprogramowania. Wykonuj codziennie skanowanie i aktualizacje żeby mieć pewność, że posiadasz najnowsze tzw. Łaty programowe. Jeśli masz kwalifikacje to możesz to wykorzystać aby wyczyścić zarażony pendrive, jednakże jeśli nie jesteś geekiem i miłośnikiem techniki to istnieje ryzyko ponownego zainfekowania urządzenia, więc najlepiej po prostu być czujnym.
Informację można wykorzystać dowolnie z zastrzeżeniem podania firmy Bitdefender jako źródła.
Wszystkie informacje prasowe Bitdefender są dostępne na stronie:
https://bitdefender.pl/aktualnosci
Podobne artykuły:
XDR i korelacja zdarzeń. Jak wykrywać złożone cyberataki?
Raport Bitdefender: ransomware we wrześniu 2026 roku. 790 zgłoszonych ofiar i międzynarodowa akcja p...
Twój nowy smartfon może być zainfekowany jeszcze przed pierwszym uruchomieniem
Jak szybko Twoi pracownicy potrafią wdrożyć AI? Szybciej, niż Ci się zdaje
Autor
Obecnie
Najnowsze wpisy
Aktualności • Blog • Dla biznesu
XDR i korelacja zdarzeń. Jak wykrywać złożone cyberataki?
21 października 2026
Aktualności • Blog • Dla biznesu
Jak szybko Twoi pracownicy potrafią wdrożyć AI? Szybciej, niż Ci się zdaje
7 października 2026
Artykuły które mogą Ci się spodobać
Aktualności • Blog • Dla biznesu
XDR i korelacja zdarzeń. Jak wykrywać złożone cyberataki?

21 października 2026